Domain prostitutionsgesetz.de kaufen?
Wir ziehen mit dem Projekt
prostitutionsgesetz.de um.
Sind Sie am Kauf der Domain
prostitutionsgesetz.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain prostitutionsgesetz.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Warum verstehen viele Menschen den Unterschied zwischen Sexarbeit und Prostitution nicht?
Viele Menschen verstehen den Unterschied zwischen Sexarbeit und Prostitution nicht, weil sie diese Begriffe oft synonym verwenden. Dabei bezieht sich Sexarbeit auf die breitere Palette von Tätigkeiten im sexuellen Dienstleistungsgewerbe, während Prostitution spezifisch auf den Austausch von sexuellen Dienstleistungen gegen Geld oder andere Vergütungen abzielt. Die Verwirrung kann auch durch gesellschaftliche Vorurteile und Stigmatisierung gegenüber der Sexarbeit entstehen. **


Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
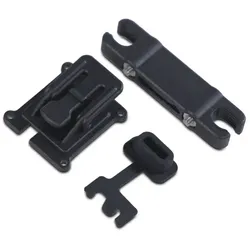
Rotlicht Pro SattelstrebenhalterSattelstrebenhalter zur Montage des Rotlicht Pro direkt unter dem Fahrradsattel. Die spezielle Steckverbindung ermöglicht schnelles An- und Abnehmen des Rücklichts.Der Halter besteht aus dem Rotlicht Pro Rückteil, das am Gehäuse angeschraubt wird, und der Querstrebe, die fest zwischen den Sattelstreben montiert wird.Kompatibel mit der internationalen und der StVZO-Variante des Rotlicht Pro.LIEFERUMFANG1x Rotlicht Pro Sattelstrebenhalter Rückteil mit Dichtung1x Rotlicht Pro Sattelstrebenhalter Querstrebe1x Sechsrundschlüssel TX51x Innensechskant 2.024,00 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Rotlicht Pro InternationalDas neue Rotlicht Pro kombiniert modernste AMS OSRAM LED-Technik mit intelligenten Sensoren für maximale Sichtbarkeit. Bis zu 120 Lumen, homogene Ausleuchtung und ein robustes Aluminiumgehäuse machen das Rotlicht Pro zum neuen Maßstab für Sicherheit und Design – Made in Germany.Diese Version ist nicht StVZO-konform, verfügt über Blink-Modi und darf in Deutschland nicht am Fahrrad montiert werden. AKKUEIGENSCHAFTEN Integriert / 840 mAh / 3.11 Wh / 3.7 VBEDIENUNG Taster am GehäuseLADEANSCHLUSS USB-CLAMPENART RücklichtLAMPENKOPF ABMESSUNGEN 60x31x32 Millimeter (mit Halterung Sattelstange)LAMPENKOPF GEWICHT 55 Gramm (ohne Halter)LEUCHTDAUER ...119,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die rechtlichen Bestimmungen und Unterschiede zwischen einem Escort-Service und Prostitution?
Ein Escort-Service ist eine legale Dienstleistung, bei der Begleitpersonen für soziale Veranstaltungen oder Gesellschaft angeboten werden. Prostitution hingegen bezieht sich auf den Austausch von sexuellen Dienstleistungen gegen Geld. Prostitution ist in vielen Ländern illegal, während Escort-Services in einigen Ländern legal sind, solange keine sexuellen Dienstleistungen angeboten werden. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **

Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das KZ-Bordell, Fachbücher von Robert SommerDie erste Gesamtdarstellung eines Themas, das bislang weitgehend im Verborgenen geblieben ist: die Zwangsprostitution im Lagersystem der SS. Robert Sommers grundlegendes Buch zeichnet das Bild einer bisher unbekannten Realität des Schreckens. Auf Befehl Himmlers wurden ab 1942 in den grössten Konzentrationslagern Bordelle für Häftlinge eingerichtet. Der Bordellbesuch war als Anreiz zur Steigerung der Arbeitsleistung der in das System der Kriegswirtschaft eingebetteten Arbeitssklaven in den Lagern gedacht. Die umfassende Darstellung beschreibt detailliert die Gründe für die Einrichtung der Lagerbordelle, ihre Funktion im System der Konzentrationslager, die Organisation des Bordellbetriebs, die Lebensbedingungen und die Überlebensstrategien der Frauen, die Motive der Bordellbesucher sowie den Ablauf ihrer Besuche.59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Warum verstehen viele Menschen den Unterschied zwischen Sexarbeit und Prostitution nicht?
Viele Menschen verstehen den Unterschied zwischen Sexarbeit und Prostitution nicht, weil sie diese Begriffe oft synonym verwenden. Dabei bezieht sich Sexarbeit auf die breitere Palette von Tätigkeiten im sexuellen Dienstleistungsgewerbe, während Prostitution spezifisch auf den Austausch von sexuellen Dienstleistungen gegen Geld oder andere Vergütungen abzielt. Die Verwirrung kann auch durch gesellschaftliche Vorurteile und Stigmatisierung gegenüber der Sexarbeit entstehen. **
-
Was sind die rechtlichen Bestimmungen und Unterschiede zwischen einem Escort-Service und Prostitution?
Ein Escort-Service ist eine legale Dienstleistung, bei der Begleitpersonen für soziale Veranstaltungen oder Gesellschaft angeboten werden. Prostitution hingegen bezieht sich auf den Austausch von sexuellen Dienstleistungen gegen Geld. Prostitution ist in vielen Ländern illegal, während Escort-Services in einigen Ländern legal sind, solange keine sexuellen Dienstleistungen angeboten werden. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Rotlicht Pro SattelstrebenhalterSattelstrebenhalter zur Montage des Rotlicht Pro direkt unter dem Fahrradsattel. Die spezielle Steckverbindung ermöglicht schnelles An- und Abnehmen des Rücklichts.Der Halter besteht aus dem Rotlicht Pro Rückteil, das am Gehäuse angeschraubt wird, und der Querstrebe, die fest zwischen den Sattelstreben montiert wird.Kompatibel mit der internationalen und der StVZO-Variante des Rotlicht Pro.LIEFERUMFANG1x Rotlicht Pro Sattelstrebenhalter Rückteil mit Dichtung1x Rotlicht Pro Sattelstrebenhalter Querstrebe1x Sechsrundschlüssel TX51x Innensechskant 2.024,00 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Rotlicht Pro InternationalDas neue Rotlicht Pro kombiniert modernste AMS OSRAM LED-Technik mit intelligenten Sensoren für maximale Sichtbarkeit. Bis zu 120 Lumen, homogene Ausleuchtung und ein robustes Aluminiumgehäuse machen das Rotlicht Pro zum neuen Maßstab für Sicherheit und Design – Made in Germany.Diese Version ist nicht StVZO-konform, verfügt über Blink-Modi und darf in Deutschland nicht am Fahrrad montiert werden. AKKUEIGENSCHAFTEN Integriert / 840 mAh / 3.11 Wh / 3.7 VBEDIENUNG Taster am GehäuseLADEANSCHLUSS USB-CLAMPENART RücklichtLAMPENKOPF ABMESSUNGEN 60x31x32 Millimeter (mit Halterung Sattelstange)LAMPENKOPF GEWICHT 55 Gramm (ohne Halter)LEUCHTDAUER ...119,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Garmin Adapter Rotlicht ProDie SL Grano F Silver Edition verbindet außergewöhnliches Design mit kompromissloser Licht-Leistung. Das vollständig silberne, sandgestrahlte Gehäuse aus CNC-gefrästem 6061-T6-Aluminium verleiht der Sonderedition einen unverwechselbaren Charakter. Die hochwertige Oberflächenveredelung sorgt nicht nur für eine edle Optik und angenehme Haptik, sondern setzt an jedem Gravel- oder Rennrad einen exklusiven Akzent.Mit bis zu 1100 Lumen Fernlicht und einer Reichweite von bis zu 230 Metern bietet die SL Grano F Silver Edition herausragende Sicht bei hohen Geschwindigkeiten und zählt zu den leistungsstärksten Akku-Frontlichtern ihrer Klasse. Die Kombination aus bikonischer TIR-Linse und AMS OSRAM OSLON-LEDs erzeugt ein breites, homogenes Leuchtbild mit klar definierter Hell-Dunkel-Grenze. Das blendfreie Abblendlicht sorgt dabei für maximale Sicht...13,00 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.